AVG audit: wat wordt gecontroleerd en hoe bereid je je voor?
Hoe weet je of jouw organisatie daadwerkelijk voldoet aan de Algemene Verordening Gegevensbescherming (AVG)? Een privacybeleid en een verwerkingsregister zijn belangrijke onderdelen, maar zeggen niet alles over hoe persoonsgegevens in de praktijk worden beschermd. Een AVG audit helpt om inzicht te krijgen in de naleving van privacywetgeving, mogelijke risico's en verbeterpunten.
Maar wat houdt een AVG audit precies in? Wat is het verschil met een AVG controle door de Autoriteit Persoonsgegevens? En hoe zorg je dat jouw organisatie goed voorbereid is op een interne beoordeling of extern toezicht?
In dit artikel leggen we uit wat je kunt verwachten, welke onderdelen worden beoordeeld en hoe je privacy structureel op orde brengt.
Wat is een AVG audit?
Een AVG audit is een gestructureerde beoordeling van de manier waarop een organisatie persoonsgegevens verwerkt en beschermt. Het doel is om vast te stellen in hoeverre de organisatie voldoet aan de verplichtingen uit de AVG en of de getroffen maatregelen in de praktijk effectief functioneren.
Tijdens een AVG audit wordt niet alleen gekeken naar aanwezige documenten en beleidsstukken. Ook de uitvoering van privacyprocessen, de verdeling van verantwoordelijkheden en de naleving van interne afspraken zijn belangrijk.
Een organisatie kan bijvoorbeeld beschikken over een actueel privacybeleid, terwijl medewerkers niet goed weten hoe zij een verzoek tot inzage moeten afhandelen. Of er zijn verwerkersovereenkomsten aanwezig, maar ontbreekt een structureel proces om leveranciers te beoordelen.
Een goede audit maakt dit soort verschillen tussen beleid en praktijk zichtbaar.
Het resultaat is doorgaans een overzicht van bevindingen, risico's en aanbevelingen. Daarmee krijgt de organisatie concrete handvatten om haar privacyvolwassenheid te verbeteren.
Belangrijk om te weten: de AVG schrijft niet voor dat iedere organisatie periodiek een volledige AVG audit moet laten uitvoeren. Wel moeten organisaties kunnen aantonen dat zij aan hun verplichtingen voldoen. Een audit is een praktisch middel om die verantwoordingsplicht te ondersteunen.
Wat is het verschil tussen een AVG audit en een AVG controle?
De begrippen AVG audit en AVG controle worden regelmatig door elkaar gebruikt. Toch is er een belangrijk verschil tussen een interne beoordeling van privacy compliance en een controle door een toezichthouder.
Een AVG audit wordt doorgaans uitgevoerd in opdracht van de organisatie zelf. Een AVG controle kan daarnaast betrekking hebben op toezicht door de Autoriteit Persoonsgegevens, de Nederlandse toezichthouder op de naleving van privacywetgeving.
Een interne audit en een toezichthoudende controle sluiten elkaar niet uit. Door periodiek de eigen privacyorganisatie te beoordelen, kunnen tekortkomingen eerder worden ontdekt en opgelost.
Dat maakt een organisatie beter voorbereid op vragen van toezichthouders, klanten en andere belanghebbenden. Een positieve audituitkomst biedt echter geen garantie dat een toezichthouder geen overtredingen zal vaststellen.
Van voldoen op papier naar grip in de praktijk
Een AVG audit draait niet alleen om het controleren van documenten. De belangrijkste vraag is of privacy daadwerkelijk onderdeel is van processen, verantwoordelijkheden en dagelijkse beslissingen.
Welke onderdelen worden gecontroleerd tijdens een AVG audit?
De exacte inhoud van een AVG audit hangt af van de organisatie, de aard van de persoonsgegevens en de risico's van de verwerkingen. Toch komen verschillende onderdelen vrijwel altijd terug.
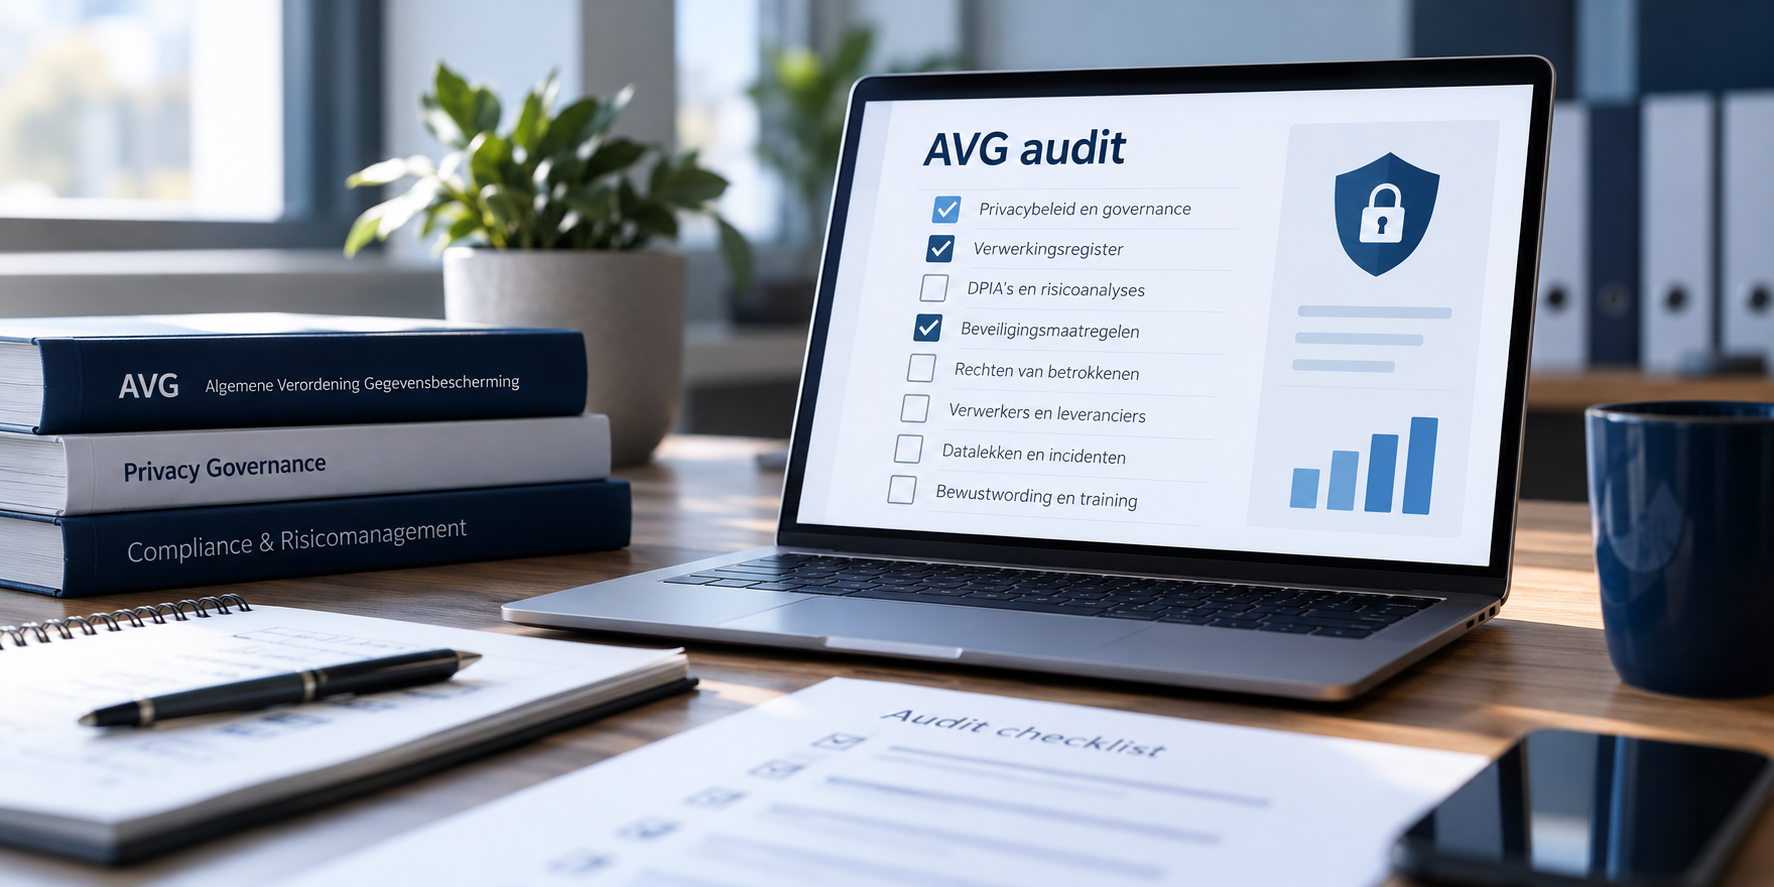
De belangrijkste controleonderdelen:
- Privacybeleid en governance
- Verwerkingsregister
- DPIA's
- Beveiliging
- Rechten van betrokkenen
- Datalekken
- Verwerkers
- Bewustwording
Een audit onderzoekt niet alleen of deze onderdelen aanwezig zijn, maar ook of zij actueel, aantoonbaar en effectief zijn. Denk aan de vraag of een verwerkingsregister aansluit op de daadwerkelijke gegevensverwerkingen, of medewerkers een datalek herkennen en of DPIA-maatregelen daadwerkelijk zijn uitgevoerd.
De uitkomsten helpen om onderscheid te maken tussen administratieve tekortkomingen en risico's die directe aandacht vragen.
Hoe verloopt een AVG audit?
Een AVG audit bestaat doorgaans uit meerdere fasen. De exacte aanpak verschilt per organisatie, maar een gestructureerd proces zorgt ervoor dat de beoordeling navolgbaar is en leidt tot concrete verbeteringen.
- Scope en voorbereiding
- Bepalen welke processen, systemen en AVG-verplichtingen worden beoordeeld. Daarbij worden de belangrijkste risico's en beschikbare documenten geïnventariseerd.
- Documentatie en gesprekken
- Beoordelen van beleid, registers, overeenkomsten en procedures. Interviews met betrokken medewerkers geven inzicht in de dagelijkse praktijk.
- Toetsing van maatregelen
- Controleren of de getroffen maatregelen aansluiten bij de AVG, de geïdentificeerde risico's en de eigen afspraken van de organisatie.
- Rapportage en prioritering
- Vastleggen van bevindingen en aanbevelingen. Verbeterpunten worden geprioriteerd op basis van risico en impact.
- Verbetering en borging
- Omzetten van aanbevelingen naar acties, eigenaren en deadlines. De opvolging wordt periodiek geëvalueerd.
Een AVG audit is daarmee meer dan een momentopname. De grootste waarde ontstaat wanneer bevindingen daadwerkelijk leiden tot betere processen, duidelijke verantwoordelijkheden en structurele verbeteringen.
Hoe vaak moet je een AVG audit uitvoeren?
Er bestaat geen algemene wettelijke verplichting om iedere organisatie jaarlijks een volledige AVG audit te laten uitvoeren. De passende frequentie hangt af van onder andere de aard, omvang, context en risico's van de gegevensverwerkingen.
Voor organisaties met complexe verwerkingen, gevoelige persoonsgegevens of veel externe gegevensuitwisseling kan een frequentere beoordeling wenselijk zijn.
Ook belangrijke veranderingen kunnen aanleiding geven tot een aanvullende controle. Denk aan de introductie van nieuwe systemen, grootschalige gegevensverwerkingen, organisatorische wijzigingen of eerdere incidenten.
Een risicogebaseerde aanpak is daarom effectiever dan uitsluitend een vaste jaarlijkse controle. Door regelmatig te toetsen of privacymaatregelen nog aansluiten op de praktijk, voorkom je dat tekortkomingen langdurig onopgemerkt blijven.
Van AVG audit naar audit-ready: hoe bereid je jouw organisatie voor?
Een organisatie is audit-ready wanneer zij haar privacyverplichtingen niet alleen heeft ingericht, maar ook kan aantonen hoe deze worden nageleefd. Dat vraagt om meer dan het verzamelen van documenten vlak voordat een audit plaatsvindt.
Een goede voorbereiding begint bij overzicht. Welke persoonsgegevens worden verwerkt? Wie is waarvoor verantwoordelijk? Welke risico's zijn bekend en welke maatregelen zijn getroffen?
Vervolgens is het belangrijk dat documentatie aansluit op de praktijk. Procedures moeten niet alleen bestaan, maar ook bekend zijn bij medewerkers en daadwerkelijk worden toegepast.
Ten slotte vraagt audit readiness om structurele opvolging. Bevindingen uit eerdere beoordelingen, DPIA's en incidenten moeten leiden tot concrete verbeteracties. Daarmee wordt privacy compliance een continu proces in plaats van een periodieke administratieve inspanning.
Hoe DPO Consultancy helpt bij audit readiness
DPO Consultancy helpt organisaties om privacyverplichtingen te vertalen naar werkbare maatregelen. Niet alleen gericht op een succesvolle voorbereiding op een audit, maar vooral op blijvende grip op privacy en compliance.
Afhankelijk van de situatie kan ondersteuning bestaan uit:
- AVG Assessment: inzicht krijgen in de huidige inrichting, risico's en verbeterpunten.
- Privacy Officer-as-a-Service: praktische ondersteuning bij het organiseren en uitvoeren van privacywerkzaamheden.
- FG-as-a-Service: onafhankelijke advisering en toezicht op de naleving van privacywetgeving.
- DPIA-as-a-Service: privacyrisico's bij verwerkingen systematisch beoordelen en passende maatregelen bepalen.
- AVG-trainingen en e-learning: medewerkers bewust en handelingsbekwaam maken.
Het uitgangspunt is steeds hetzelfde: privacy moet begrijpelijk, aantoonbaar en uitvoerbaar zijn binnen de organisatie.